Cara Mengamankan AI Agent Permissions dengan RBAC, Audit Log, dan Persetujuan Berlapis
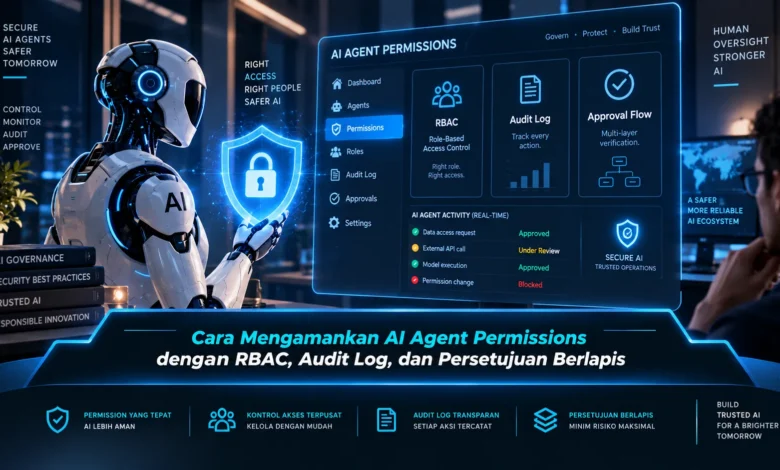
AI agent semakin banyak digunakan untuk membaca data, menjalankan tool, menghubungkan aplikasi, serta menyelesaikan tugas secara otomatis. Kemampuan tersebut memang dapat meningkatkan efisiensi, tetapi permission yang terlalu luas juga dapat membuka risiko jika agent menjalankan tindakan di luar kewenangannya. Karena itu, penerapan RBAC, audit log, dan persetujuan berlapis menjadi bagian penting dalam menjaga keamanan TEKNOLOGI AI agar setiap tindakan tetap terkontrol dan dapat dipertanggungjawabkan.
RBAC Menjadi Fondasi Kontrol Akses AI Agent
Role Based Access Control membantu organisasi mengatur hak akses berdasarkan fungsi masing masing agent. Agent yang bertugas membaca laporan dapat ditempatkan pada role dengan akses read only. Sementara itu, AI yang menjalankan workflow tertentu dapat ditempatkan pada role lain.
Struktur role membuat pengelolaan permission lebih konsisten dibandingkan memberikan akses satu per satu. Hak terhadap resource dapat dipetakan berdasarkan kategori pekerjaan. Dalam pengembangan TEKNOLOGI agentic AI, kontrol berbasis peran membuat akses lebih mudah dikelola.

RBAC Perlu Diperkuat dengan Prinsip Hak Minimum
Kontrol berbasis role sebaiknya tetap mengikuti prinsip permission minimum. AI tidak seharusnya menerima semua hak hanya karena memiliki role tertentu. Apabila tugas AI hanya melakukan analisis, hak write atau delete sebaiknya tidak diberikan.
Least privilege juga dapat diterapkan pada level tool dan resource. Sistem dapat menentukan daftar fungsi yang memang dibutuhkan untuk menyelesaikan tugas. Dengan kontrol permission yang lebih rinci, TEKNOLOGI AI dapat digunakan secara lebih aman tanpa menghilangkan fleksibilitas otomatisasi.
Logging Menjadi Lapisan Penting dalam Keamanan AI
Audit log berfungsi sebagai catatan mengenai tindakan yang dilakukan agent selama sistem berjalan. Informasi seperti identitas agent, waktu akses, resource, tool, jenis operasi, serta hasil tindakan dapat disimpan. Jejak aktivitas tersebut memberikan dasar yang lebih kuat untuk melakukan evaluasi.
Rekaman aktivitas dapat digunakan untuk menemukan penggunaan permission yang tidak biasa. Jika agent mencoba memperoleh permission yang berbeda dari pola normal, aktivitas tersebut dapat ditandai sebagai kejadian yang memerlukan evaluasi. Dalam TEKNOLOGI AI otonom, audit log menjadi bagian penting dari transparansi dan akuntabilitas.
Operasi Penting Perlu Melewati Beberapa Tahap Persetujuan
Aktivitas agent perlu dikelompokkan berdasarkan tingkat sensitivitasnya. Tugas sederhana seperti membaca informasi dapat dijalankan secara otomatis. Namun, aksi sensitif sebaiknya tidak dieksekusi hanya berdasarkan satu keputusan agent.
Sistem dapat menerapkan beberapa lapisan persetujuan berdasarkan sensitivitas aktivitas. Tindakan dengan risiko menengah dapat memerlukan persetujuan pemilik resource. Sementara itu, aktivitas kritis dapat membutuhkan persetujuan administrator dan pemilik data. Strategi ini membantu mencegah keputusan tunggal menghasilkan dampak yang tidak diinginkan.
Gabungkan Policy Engine dengan RBAC dan Approval
RBAC memberikan fondasi akses sementara policy engine menilai kelayakan setiap operasi ketika akan dijalankan. Validasi runtime dapat memeriksa role agent, permission, konteks tugas, serta tingkat sensitivitas operasi. Apabila policy menyatakan aktivitas sesuai aturan, tool dapat diizinkan untuk berjalan.
Operasi dapat dihentikan apabila role tidak memiliki kewenangan. Policy engine dapat menahan operasi sampai pihak yang berwenang memberikan izin. Integrasi kontrol tersebut membuat pengawasan dapat mengikuti kondisi aktual setiap tugas.
Monitoring dan Review Berkala Menjaga Permission Tetap Relevan
Permission yang sesuai hari ini belum tentu tetap diperlukan pada masa berikutnya. Administrator sebaiknya melakukan evaluasi rutin terhadap akses yang tersedia. Akses lama dapat dinonaktifkan untuk memperkecil permukaan risiko.
Rekaman aktivitas dapat memperlihatkan akses yang jarang atau bahkan tidak pernah digunakan. Apabila permission tertentu tidak pernah dibutuhkan, hak tersebut dapat dipertimbangkan untuk dihapus. Dalam praktik TEKNOLOGI AI yang matang, review berkala membuat permission tetap mengikuti kebutuhan aktual.
Kesimpulan
Pengamanan permission AI agent akan lebih kuat ketika RBAC, audit trail, dan approval bertingkat diterapkan secara terpadu. Dengan memadukan kontrol role, jejak aktivitas, policy enforcement, dan human approval, organisasi dapat memberikan kemampuan yang cukup tanpa membuka akses terlalu luas. Dalam pertumbuhan TEKNOLOGI AI otonom, keamanan berbasis role dan audit dapat menjadi fondasi penting bagi sistem yang dapat dipertanggungjawabkan. Sampaikan pengalaman Anda dalam mengatur permission pada sistem AI agar wawasan mengenai tata kelola AI semakin berkembang.