Cara Kerja Post-Quantum TLS, Lapisan Keamanan Baru untuk Melindungi Data dari Ancaman Kuantum
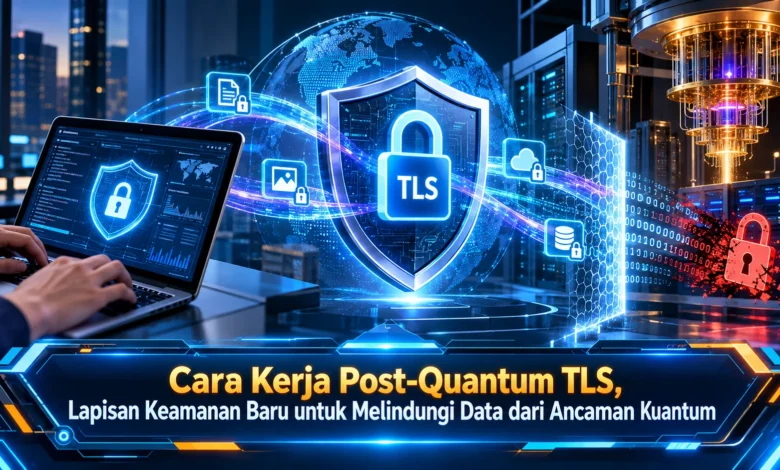
Perkembangan komputer kuantum membawa peluang besar bagi dunia komputasi, tetapi pada saat yang sama memunculkan tantangan baru terhadap sistem kriptografi yang selama ini melindungi komunikasi internet. Post Quantum TLS hadir sebagai bagian dari upaya mempersiapkan koneksi digital menghadapi masa depan tersebut dengan mengintegrasikan kriptografi pascakuantum ke mekanisme keamanan TLS. TEKNOLOGI ini dirancang agar pertukaran informasi melalui jaringan tetap memiliki perlindungan yang kuat ketika kemampuan komputasi terus berkembang, sekaligus memberikan waktu bagi industri untuk melakukan transisi keamanan secara bertahap.
Memahami Konsep TLS Pascakuantum untuk Keamanan Data
mekanisme TLS tahan kuantum merupakan pengembangan kriptografi yang mengintegrasikan algoritma PQC ke dalam bagian tertentu dari mekanisme komunikasi terenkripsi. Transport Layer Security sendiri memiliki peran penting dalam membantu melindungi komunikasi antara aplikasi dan layanan agar data tidak mudah diakses oleh pihak yang tidak berwenang.
Pada pendekatan Post Quantum TLS, fokus perlindungan diarahkan pada bagian pertukaran kunci yang perlu dipersiapkan menghadapi kemampuan komputer kuantum. Perubahan tersebut bukan berarti seluruh enkripsi internet harus ditinggalkan secara langsung. Sebaliknya, TEKNOLOGI ini dapat diuji melalui proses bertahap sehingga kompatibilitas tetap menjadi perhatian utama.
Quantum Computing Membuat Sistem Keamanan Perlu Bersiap
Sistem komputasi kuantum menggunakan pendekatan pemrosesan yang memiliki karakteristik berbeda dengan komputer klasik. Dalam bidang keamanan informasi, komputer kuantum berskala cukup besar secara teoritis dapat memengaruhi ketahanan beberapa algoritma kunci publik yang banyak digunakan dalam tanda tangan digital.
Risiko tersebut menjadi alasan mengapa pengembang mulai mengembangkan algoritma yang dirancang untuk bertahan terhadap serangan menggunakan kemampuan komputasi masa depan. Persiapan sejak awal menjadi strategis karena perubahan infrastruktur kriptografi dapat membutuhkan migrasi kompleks. Dengan demikian, perkembangan TEKNOLOGI keamanan tidak hanya merespons ancaman hari ini, tetapi juga mempersiapkan tantangan yang mungkin hadir pada masa depan.
Pertukaran Kunci Menjadi Bagian Penting TLS Pascakuantum
Ketika koneksi TLS dimulai, kedua sisi perlu menyepakati berbagai parameter keamanan yang digunakan selama sesi. Dalam mekanisme modern, proses tersebut membantu membentuk rahasia bersama yang kemudian digunakan untuk membuat kunci sesi. Kunci sesi tersebut selanjutnya dimanfaatkan oleh algoritma simetris untuk mengamankan lalu lintas data selama komunikasi berlangsung.
Dalam Post Quantum TLS, mekanisme pembentukan rahasia dapat melibatkan algoritma pascakuantum yang dirancang untuk menghadapi kemampuan quantum computing. Salah satu konsep yang relevan adalah key encapsulation mechanism, yang dapat membantu kedua pihak mendapatkan rahasia bersama melalui proses kriptografis. Rahasia tersebut kemudian menjadi material dasar dalam pembentukan kunci sesi, sehingga TEKNOLOGI pascakuantum dapat memperkuat bagian penting dari negosiasi keamanan.

Kriptografi Klasik dan Pascakuantum Dapat Digabungkan
Salah satu pendekatan dalam transisi menuju Post Quantum TLS adalah menggunakan kombinasi kriptografi. Dalam model ini, algoritma yang telah digunakan dapat dikombinasikan dengan mekanisme pascakuantum. Tujuannya adalah membangun jalur migrasi yang memungkinkan infrastruktur memperoleh perlindungan dari dua jenis komponen kriptografi selama ekosistem masih berada dalam tahap migrasi.
Pendekatan hybrid juga memberikan kesempatan bagi server dan berbagai platform untuk mengevaluasi implementasi baru tanpa harus melakukan migrasi dalam satu tahap. Meski demikian, penerapannya perlu memperhatikan kebutuhan bandwidth, kompatibilitas, dan keamanan implementasi. Dengan pengujian yang terencana, TEKNOLOGI hybrid dapat menjadi jembatan penting menuju ekosistem keamanan pascakuantum.
Data Terenkripsi Hari Ini Dapat Menjadi Target Masa Depan
Salah satu tantangan keamanan yang mendorong persiapan Post Quantum TLS dikenal sebagai penyimpanan komunikasi untuk dibuka di masa depan. Dalam skenario tersebut, pihak yang tidak berwenang dapat menyimpan lalu lintas terenkripsi saat ini dengan harapan suatu hari kemampuan komputasi yang lebih canggih dapat digunakan untuk mendekripsi informasi yang telah disimpan.
Risiko semacam ini menjadi semakin relevan untuk data yang harus mempertahankan nilai rahasia selama bertahun tahun. Informasi sensitif mungkin masih memiliki nilai jauh setelah data tersebut pertama kali dikirim. Karena itu, persiapan TEKNOLOGI pascakuantum tidak semata mata membahas ancaman komputer kuantum dalam waktu dekat, tetapi juga mengenai bagaimana komunikasi sekarang dapat tetap memiliki perlindungan ketika kemampuan komputasi meningkat di masa depan.
Rangkuman Cara Kerja Post Quantum TLS
mekanisme TLS tahan kuantum bekerja dengan membawa mekanisme pascakuantum ke bagian penting dari proses pembentukan koneksi aman. Melalui pembentukan rahasia bersama, sistem dapat membangun material kunci yang kemudian digunakan untuk melindungi komunikasi. Pendekatan tersebut menjadi bagian dari evolusi keamanan digital menghadapi potensi kemampuan komputer kuantum.
Walaupun begitu, migrasi menuju keamanan pascakuantum membutuhkan pengujian, kesiapan infrastruktur, dan implementasi yang bertahap. Pendekatan hybrid dapat membantu proses transisi, sementara kemampuan untuk memperbarui algoritma akan semakin penting bagi sistem modern. Perkembangan ini menunjukkan bahwa TEKNOLOGI keamanan harus mampu menangani ancaman saat ini sekaligus membangun ketahanan jangka panjang. Tuliskan pandangan Anda mengenai kriptografi tahan kuantum dan seberapa penting persiapan terhadap perubahan komputasi masa depan bagi keamanan internet.