Hampir Separuh Software Open Source Kritis Bergantung pada Segelintir Pengelola, Risiko Keamanan Meningkat
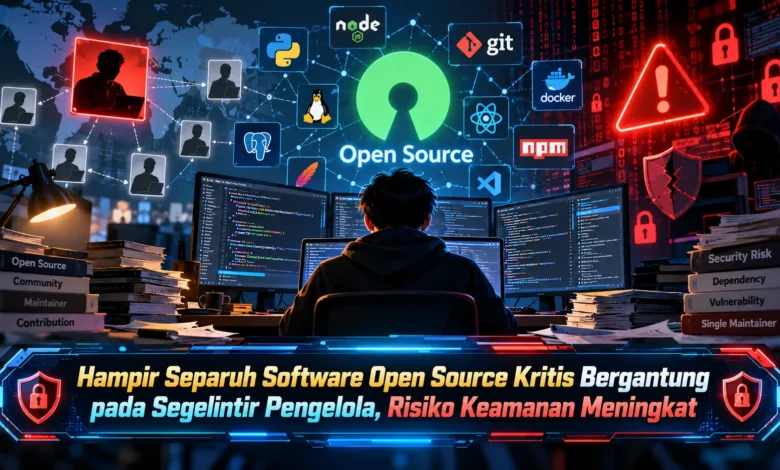
Keamanan perangkat lunak open source kembali menjadi perhatian setelah laporan terbaru mengungkap bahwa hampir separuh proyek penting dalam sebuah daftar perangkat lunak kritis hanya dikelola oleh satu atau dua orang. Temuan yang diberitakan pada 20 Oktober 2026 tersebut menunjukkan bagaimana infrastruktur digital modern masih bergantung pada kontribusi pengembang dengan sumber daya terbatas. Dari 23 proyek yang dianalisis, sebanyak 11 proyek memiliki jumlah pengelola sangat sedikit. Kondisi ini menimbulkan kekhawatiran terhadap keberlanjutan pemeliharaan, kecepatan perbaikan kerentanan, dan keamanan rantai pasok perangkat lunak. Dalam perkembangan TEKNOLOGI yang semakin kompleks, dukungan terhadap pengelola open source menjadi kebutuhan strategis bagi perusahaan dan pengguna.
Sebanyak 11 dari 23 Proyek Open Source Kritis Memiliki Pengelola Terbatas
Ekosistem perangkat lunak sumber terbuka memiliki peranan penting dalam operasional infrastruktur komputasi. Mulai dari infrastruktur jaringan, aplikasi perusahaan, hingga berbagai perangkat terhubung internet. Walaupun memiliki kontribusi besar, beberapa fondasi digital ternyata ditangani oleh jumlah pengelola yang sangat terbatas. Kajian mengenai keberlanjutan open source tersebut menemukan 11 proyek dalam daftar berisi 23 perangkat lunak ditangani oleh satu hingga dua pemelihara. Temuan tersebut memperlihatkan keterbatasan sumber daya pemeliharaan. Namun harus dibedakan bahwa proporsi itu berasal dari sampel yang dikaji, bukan keseluruhan ekosistem perangkat lunak terbuka.
Kondisi tersebut menciptakan tantangan keberlanjutan karena perangkat lunak kritis digunakan banyak pihak. Jika perangkat lunak penting bergantung pada dua maintainer aktif, beban pemeliharaan dapat meningkat. Maintainer sering perlu menangani keluhan pengguna, merilis pembaruan keamanan, serta menjawab kebutuhan komunitas. Rangkaian tanggung jawab tersebut memerlukan kemampuan teknis berkelanjutan. Jika sumber daya tidak mencukupi, keberlanjutan proyek mungkin terganggu. Oleh karena itu, organisasi pengguna perlu memahami kondisi proyek.
Penyebab Ketergantungan Infrastruktur Digital pada Kontributor Sukarela
Salah satu penyebab utama proyek open source adalah kurangnya dukungan finansial. Sejumlah proyek kode sumber terbuka bergantung pada waktu luang pengembang. Sementara itu, berbagai layanan bisnis mengandalkan proyek tersebut untuk mendukung aktivitas operasional yang menghasilkan pendapatan. Kesenjangan kontribusi ini dapat memperbesar tekanan terhadap maintainer. Sebagai contoh, sebuah pustaka kecil dapat digunakan oleh banyak aplikasi, tetapi hanya dikelola seorang pengembang. Akibatnya, pengembangan fitur perlu bersaing dengan pekerjaan pemeliharaan.
Tidak hanya berkaitan dengan uang, maintainer open source dapat mengalami kelelahan akibat banyaknya permintaan. Pengguna perangkat lunak dapat meminta penanganan segera ketika ditemukan kesalahan pada versi terbaru. Di sisi lain, pengelola belum tentu bekerja penuh waktu. Tekanan yang berlangsung terus-menerus dapat meningkatkan kelelahan mental. Ketika pengelola utama tidak lagi aktif, komunitas berpotensi kesulitan mencari pengganti. Oleh sebab itu, pendanaan perlu disertai pembagian tanggung jawab. Strategi pemeliharaan tersebut mendorong transfer pengetahuan teknis.
Ancaman Supply Chain Attack pada Perangkat Lunak Sumber Terbuka
Sedikitnya maintainer aktif menciptakan tantangan dalam pengawasan perubahan kode. Salah satu risikonya adalah kecilnya kapasitas review perubahan perangkat lunak. Pada pengembangan dengan tata kelola kuat, kontribusi berpeluang mendapat evaluasi teknis tambahan. Sebaliknya, proyek dengan satu maintainer berpotensi melewatkan masalah karena keterbatasan waktu. Kondisi pengawasan semacam itu membuat perubahan berbahaya lebih sulit dikenali. Meski demikian, proyek dengan sedikit pengelola belum tentu memiliki keamanan buruk. Penilaian keamanan tetap harus mempertimbangkan kualitas pengujian otomatis, serta pengelolaan rilis.
Ancaman lainnya adalah serangan terhadap rantai pasok perangkat lunak. Serangan ini, pelaku menargetkan perangkat lunak yang dipercaya pengembang lain. Jika serangan tersebut tidak terdeteksi, berbagai sistem hilir berpotensi terdampak. Kasus backdoor XZ Utils pada 2024 sering dijadikan pelajaran mengenai ancaman terhadap proses pemeliharaan perangkat lunak. Melalui peristiwa tersebut, mekanisme serangan terhadap paket perangkat lunak berhasil diungkap. Pelajaran utamanya adalah pengelolaan akses maintainer harus dilakukan hati-hati. Oleh karena itu, pengguna perlu memantau risiko komponen yang digunakan.
Mengapa Perusahaan Perlu Memeriksa Kesehatan Dependensi Open Source?
Bagi perusahaan modern, pemanfaatan komponen sumber terbuka menjadi bagian penting infrastruktur. Berbagai layanan bisnis memanfaatkan komponen perangkat lunak dari proyek lain. Pendekatan tersebut membantu mempercepat pembangunan aplikasi. Namun demikian, keamanan aplikasi dipengaruhi komponen yang digunakan. Apabila sebuah framework mengalami keterlambatan perbaikan kerentanan, tim keamanan berpotensi menghadapi pekerjaan tambahan. Risiko lanjutan tersebut dapat berupa gangguan layanan.
Pentingnya tata kelola dependensi semakin mendapat perhatian dalam penelitian teknologi. Laporan State of Open Source 2026 menyoroti kesulitan penanganan kerentanan bagi organisasi pengguna software terbuka. Dalam penelitian tersebut, 20 persen organisasi belum menerapkan alur penanganan kerentanan yang teridentifikasi melalui CVE. Selain itu, 39 persen perusahaan besar menghadapi hambatan memenuhi SLA perbaikan keamanan. Kondisi yang terungkap menggarisbawahi kebutuhan pengelolaan keamanan berkelanjutan. Dengan mempertimbangkan risiko tersebut, tim pengembang harus memahami perangkat lunak pihak ketiga dalam sistem.
Strategi Memperkuat Keamanan dan Keberlanjutan Proyek Open Source
Pendekatan awal yang cukup penting adalah membangun daftar pustaka dan framework dalam aplikasi. Perusahaan dapat menggunakan dokumen SBOM untuk mengidentifikasi versi pustaka. Informasi tersebut membantu menentukan risiko ketika celah ditemukan. Selain itu, terapkan software composition analysis yang membantu menemukan komponen berisiko. Walaupun pemindaian otomatis bermanfaat, peringatan tidak boleh diperlakukan sama pentingnya. Sebagai contoh, kerentanan yang dapat dieksploitasi pada sistem produksi perlu mendapat perhatian lebih besar dibandingkan masalah dengan dampak operasional terbatas.
Selain memperkuat sistem internal, perusahaan perlu mendukung proyek open source yang digunakan. Kontribusi yang dapat diberikan tidak selalu berupa sumbangan uang. Sebagai contoh, organisasi dapat mendanai pengelola, menugaskan pengembang memperbaiki masalah, serta berkontribusi pada sistem otomasi pemeriksaan. Dukungan tersebut mendorong distribusi pengetahuan teknis. Organisasi juga dapat, memperkuat proses transfer tanggung jawab agar pengetahuan penting tidak terkonsentrasi. Dengan pendekatan tersebut, ekosistem open source dapat menjadi lebih tangguh.
Masa Depan Keberlanjutan Proyek Open Source dalam Industri TEKNOLOGI
Laporan yang mengidentifikasi 11 proyek dengan pengelola terbatas dari 23 proyek menunjukkan tantangan penting dalam pengelolaan perangkat lunak sumber terbuka. Ketergantungan pada satu atau dua pengelola dapat meningkatkan risiko keterlambatan pembaruan. Meski kondisi tersebut perlu diperhatikan, kualitas tata kelola tetap menjadi faktor penting. Perusahaan perlu memeriksa perangkat lunak pihak ketiga, menilai risiko penggunaan, serta membantu pendanaan maintainer. Seiring perkembangan TEKNOLOGI, perlindungan komponen kritis membutuhkan kolaborasi. Dari sudut pandang Anda, apakah perusahaan pengguna open source perlu lebih aktif membiayai maintainer? Ceritakan pengalaman Anda mengenai tantangan pengelola proyek sumber terbuka.