Agent Governance Runtime Buka Standar Baru Keamanan dan Audit untuk Sistem AI Otonom
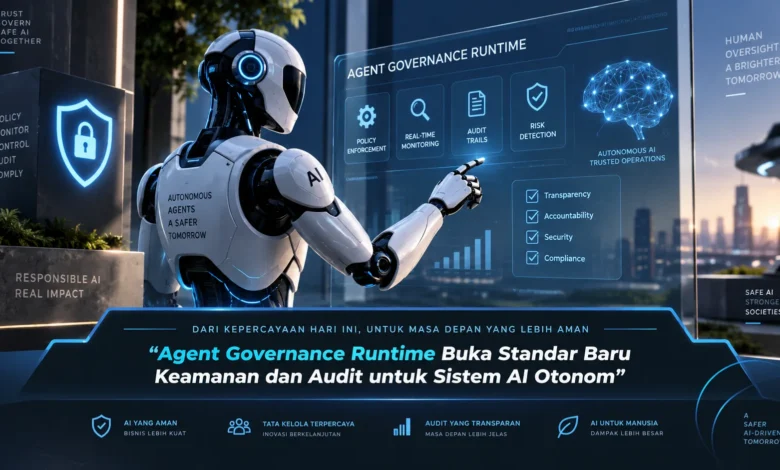
Perkembangan AI otonom membuat sistem kecerdasan buatan mampu menjalankan rangkaian tugas, memilih tool, mengakses data, dan mengambil tindakan dengan campur tangan manusia yang semakin sedikit. Kemampuan tersebut membutuhkan mekanisme pengawasan yang bekerja bukan hanya sebelum AI digunakan, tetapi juga selama proses eksekusi berlangsung. Agent Governance Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI karena keamanan, kontrol akses, pemantauan, dan audit dapat diterapkan lebih dekat dengan setiap tindakan yang dilakukan agent.
Agent Governance Runtime Membawa Pengawasan Langsung ke Sistem AI
Agent Governance Runtime menghadirkan pendekatan pengawasan yang bekerja ketika AI agent sedang menjalankan tugas. Apabila pendekatan sebelumnya lebih berfokus pada kebijakan dan konfigurasi awal, kontrol runtime memungkinkan setiap operasi dievaluasi berdasarkan kondisi aktual.
Kontrol seperti ini dibutuhkan ketika AI dapat berinteraksi dengan banyak aplikasi, data, serta layanan. AI dapat mengakses data, menentukan tool yang diperlukan, lalu melanjutkan workflow secara otomatis. Melalui governance saat eksekusi, TEKNOLOGI AI otonom dapat memperoleh ruang kerja yang fleksibel tanpa kehilangan kontrol.
Keamanan AI Beralih ke Kontrol Berbasis Konteks
Perlindungan agentic AI perlu melampaui konfigurasi akses yang bersifat tetap. Tugas yang sederhana pada awalnya dapat berkembang menjadi rangkaian operasi yang lebih kompleks. Karena itu, policy enforcement perlu bekerja secara dinamis sepanjang perjalanan tugas.
Policy engine dapat mempertimbangkan identitas agent, pengguna, resource, tool, dan jenis operasi. Jika permintaan masih berada dalam batas tugas, eksekusi dapat diteruskan. Sebaliknya, jika permintaan melanggar kebijakan, sistem dapat memblokir eksekusi.
Hak Akses AI Perlu Disesuaikan dengan Setiap Tugas
Prinsip least privilege menjadi bagian penting dalam membangun Agent Governance Runtime yang aman. Agent pencarian tidak perlu diberikan hak untuk melakukan perubahan pada resource. Melalui strategi tersebut, risiko tindakan yang tidak sesuai dapat diperkecil.
Permission juga dapat dibuat kontekstual dan memiliki durasi tertentu. Setelah kebutuhan terhadap resource tidak lagi tersedia, akses dapat dicabut kembali. Model tersebut membantu menjaga akses tetap mengikuti kebutuhan aktual. Pada TEKNOLOGI sistem otonom, hak akses dinamis dapat memperkuat pengawasan pada level eksekusi.
Audit Trail Membuat Setiap Tindakan AI Bisa Ditelusuri
Audit trail memiliki peran besar ketika agent dapat mengambil keputusan dan mengeksekusi operasi. Setiap tool call, akses resource, perubahan permission, dan keputusan penting dapat dicatat. Jejak aktivitas tersebut memberikan gambaran mengenai apa yang dilakukan agent selama menyelesaikan tugas.
Audit yang baik tidak hanya mencatat hasil akhir tetapi juga konteks di balik sebuah tindakan. Informasi tentang agent, waktu, aturan yang berlaku, fungsi yang digunakan, serta hasil operasi dapat mempermudah pemeriksaan apabila muncul masalah. Dengan pencatatan yang konsisten, organisasi dapat meninjau aktivitas agent dengan lebih mudah.
Monitoring Runtime Membuat Agent Lebih Mudah Diawasi
Pemantauan runtime memungkinkan tim memahami pola aktivitas AI secara lebih langsung. Sistem dapat memantau jumlah tool call, kegagalan permission, perubahan pola akses, serta aktivitas sensitif. Hasil monitoring tersebut dapat digunakan untuk mengenali aktivitas yang memerlukan perhatian.
Apabila AI terus meminta permission yang tidak sesuai dengan tugas, monitoring dapat menandai aktivitas tersebut sebagai kejadian yang perlu dievaluasi. Observability yang terhubung dengan policy enforcement membuat pengawasan tidak berhenti pada pencatatan. Pendekatan tersebut dapat memperkuat tata kelola TEKNOLOGI berbasis AI.
Runtime Governance Menempatkan Manusia pada Titik Kritis
Sistem agentic tetap dapat melibatkan manusia pada operasi yang memiliki dampak besar. Aktivitas rutin dapat memperoleh tingkat otonomi yang lebih tinggi, sedangkan operasi kritis dapat menunggu persetujuan manusia.
AI dapat memproses informasi tanpa intervensi tetapi harus meminta konfirmasi sebelum menjalankan perubahan penting. Pembayaran, perubahan permission, penghapusan informasi, atau pengiriman data sensitif dapat memerlukan konfirmasi sebelum diteruskan. Model tersebut membantu menjaga produktivitas tanpa menghilangkan pengawasan.
Agent Governance Runtime Bisa Membentuk Standar Baru AI Otonom
Pertumbuhan agentic AI membuat kebutuhan terhadap kontrol yang terstruktur semakin penting. Governance tidak dapat berhenti pada pembuatan dokumen kebijakan. Aturan governance perlu terhubung dengan mekanisme yang benar benar bekerja selama eksekusi.
Kombinasi kontrol permission, validasi runtime, logging, monitoring, serta persetujuan manusia dapat menciptakan pendekatan keamanan yang mengikuti seluruh perjalanan tugas agent. Pada masa depan TEKNOLOGI sistem otonom, auditabilitas dan keamanan dapat menjadi faktor utama dalam penggunaan AI berskala besar.
Rangkuman Akhir
Agent Governance Runtime membuka pendekatan baru untuk menjaga keamanan sekaligus auditabilitas sistem AI otonom. Dengan memadukan kontrol kebijakan, hak minimum, logging, monitoring, serta persetujuan manusia, AI dapat bekerja lebih mandiri tetapi tetap memiliki ruang tindakan yang terukur. Dalam perkembangan TEKNOLOGI AI, kemampuan mengawasi dan menelusuri setiap tindakan dapat menentukan tingkat kepercayaan terhadap sistem. Sampaikan pendapat Anda tentang standar keamanan dan audit untuk AI otonom agar pembahasan mengenai audit TEKNOLOGI AI semakin luas.